Γαλλία: Κυβερνοεπίθεση στα ψυγεία εκατοντάδων σούπερ μάρκετ
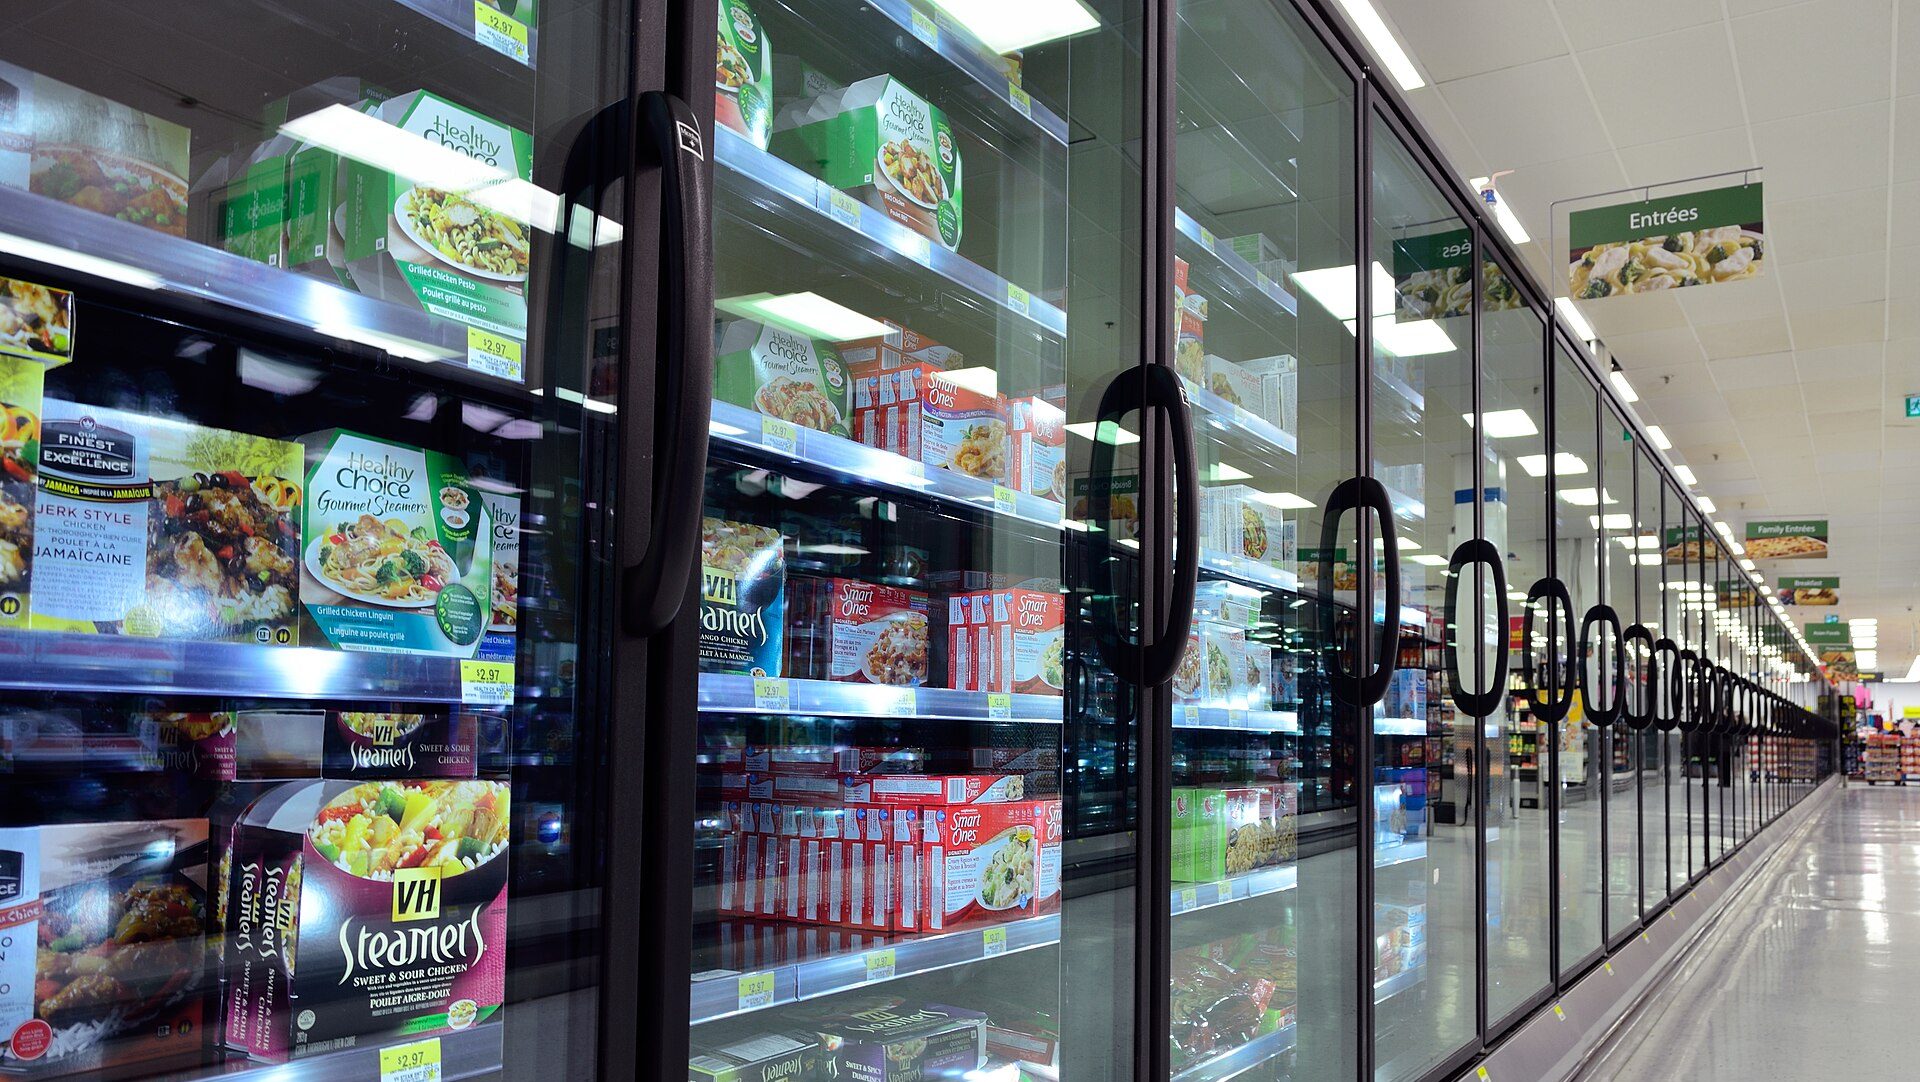
Οι εργαζόμενοι σε γαλλικά σούπερ μάρκετ χρειάστηκε να απομακρύνουν νωπά και κατεψυγμένα προϊόντα όταν μια κυβερνοεπίθεση επηρέασε τις εγκαταστάσεις ψύξης τους. Το περιστατικό, που εκδηλώθηκε τη νύχτα της 11ης προς τη 12η Οκτωβρίου, έφερε την ψηφιακή ασφάλεια στο πιο πρακτικό σημείο της καθημερινής λειτουργίας ενός καταστήματος: στη διατήρηση των τροφίμων.
Στις 13 Οκτωβρίου, ο υπουργός Οικονομικών της Γαλλίας, Roland Lescure, ανέφερε στο κοινοβούλιο ότι είχαν επηρεαστεί περίπου 700 σούπερ μάρκετ. Παράλληλα, δήλωσε ότι δεν υπήρχε κίνδυνος για τον επισιτιστικό εφοδιασμό της χώρας, σύμφωνα με το Associated Press.
Η υπόθεση παραμένει υπό διερεύνηση. Τα διαθέσιμα στοιχεία, όμως, επιβεβαιώνουν ότι το πρόβλημα αφορά συστήματα απομακρυσμένου ελέγχου ψυκτικών εγκαταστάσεων, με συνέπειες που εκδηλώνονται απευθείας στον φυσικό χώρο.
Από τις ψηφιακές εντολές στην απόσυρση προϊόντων
Η Intermarché επιβεβαίωσε στο BleepingComputer ότι ορισμένες προθήκες νωπών και κατεψυγμένων προϊόντων τέθηκαν εκτός λειτουργίας. Η εταιρεία ανέφερε ότι Intermarché και Netto έλαβαν μέτρα για την ταχεία απομάκρυνση των προϊόντων από τις επηρεασμένες μονάδες.
Ο επικεφαλής της Coopérative U, Dominique Schelcher, επιβεβαίωσε επίσης προβλήματα στις ψυκτικές εγκαταστάσεις καταστημάτων του δικτύου, με τεχνικούς ψύξης να συμμετέχουν στην αποκατάσταση. Η εισαγγελία του Παρισιού ξεκίνησε έρευνα για να εντοπιστούν τα θύματα και να εξεταστεί η σύνδεση της επίθεσης με τις αναφερόμενες ζημιές. Πηγή: BleepingComputer.
Η ουσία του περιστατικού είναι η απώλεια ελέγχου πάνω σε μια λειτουργία που πρέπει να παραμένει προβλέψιμη. Όταν αλλάζουν οι ρυθμίσεις ψύξης ή απόψυξης χωρίς εξουσιοδότηση, οι συνέπειες δεν περιορίζονται στην οθόνη του χειριστή. Αφορούν αποθέματα, εργασία, διαθεσιμότητα προϊόντων και την ασφαλή λειτουργία του καταστήματος.
Το οικονομικό αποτύπωμα δεν έχει ακόμη αποτιμηθεί συνολικά. Χρειάζεται επίσης να διαχωρίζονται οι αρχικές εκτιμήσεις κάθε αλυσίδας από τον μεταγενέστερο συνολικό αριθμό που παρουσίασαν οι αρχές.
Η επίσημη προειδοποίηση διευρύνθηκε
Στην προειδοποίηση CERTFR-2026-ALE-012, η γαλλική CERT-FR αναφέρει ότι γνωρίζει πολυάριθμες παραβιάσεις ελεγκτών απομακρυσμένης διαχείρισης ψυκτικών εγκαταστάσεων. Η ενημέρωση της 13ης Οκτωβρίου περιλαμβάνει τις σειρές Danfoss AK-SM και AK-SC, καθώς και Copeland xweb και Dixell xweb.
Η αρχή επισημαίνει ότι η απευθείας έκθεση μιας διεπαφής διαχείρισης στο διαδίκτυο αντιβαίνει στις καλές πρακτικές ασφάλειας. Προειδοποιεί επίσης ότι οι επιθέσεις πιθανότατα συνεχίζονται. Πηγή: CERT-FR.
Η διεύρυνση αυτή έχει σημασία: η αντιμετώπιση δεν μπορεί να περιοριστεί στον έλεγχο ενός κατασκευαστή. Κάθε επιχείρηση χρειάζεται να γνωρίζει τι εξοπλισμό χρησιμοποιεί και πώς γίνεται η πρόσβαση σε αυτόν.
Παράλληλα, η Le Monde κατέγραψε επίθεση σε εγκατάσταση με εξοπλισμό Dixell τη δεύτερη νύχτα. Σε κατάστημα της περιοχής του Μπορντό, η ανίχνευση της ανόδου θερμοκρασίας και η παρέμβαση τεχνικών επέτρεψαν, σύμφωνα με το ρεπορτάζ, να αποφευχθεί η απόρριψη εμπορευμάτων. Πηγή: Le Monde.
Τι κάνει ένας ελεγκτής ψύξης στο διαδίκτυο;
Η απομακρυσμένη διαχείριση έχει πρακτικό λόγο ύπαρξης. Ένας τεχνικός μπορεί να παρακολουθεί θερμοκρασίες, να εξετάζει συναγερμούς και να εντοπίζει προβλήματα χωρίς να επισκέπτεται κάθε εγκατάσταση.
Στην τεχνική ανάλυσή της για το Danfoss AK-SM 800A, η ερευνητική ομάδα Team82 της Claroty περιγράφει μια κεντρική πλατφόρμα που συγκεντρώνει πληροφορίες από επιμέρους συσκευές. Μέσω μιας διαδικτυακής κονσόλας, οι χειριστές μπορούν να διαχειρίζονται όρια θερμοκρασίας, προγράμματα λειτουργίας, ειδοποιήσεις και δικαιώματα χρηστών.
Αυτό εξηγεί γιατί η προστασία της κονσόλας είναι κρίσιμη. Πρόκειται για σημείο από το οποίο μπορούν να αλλάξουν ουσιαστικές παράμετροι μιας ολόκληρης εγκατάστασης. Η ίδια έρευνα εντόπισε χιλιάδες διεπαφές προσβάσιμες από το δημόσιο διαδίκτυο. Πηγή: Claroty Team82.
Η απομακρυσμένη πρόσβαση, επομένως, χρειάζεται να αντιμετωπίζεται ως πρόσβαση σε κρίσιμο εξοπλισμό. Η ευκολία συντήρησης δεν μειώνει τη σημασία της εξουσιοδότησης ούτε την ανάγκη να περιορίζεται ποιος μπορεί να φτάσει στο σύστημα.
Υπήρχαν γνωστές ευπάθειες, αλλά η διαδρομή της επίθεσης δεν έχει αποδειχθεί
Η Danfoss είχε δημοσιεύσει το 2025 ενημερώσεις ασφαλείας για τη σειρά AK-SM 8xxA. Η μία αφορά την CVE-2025-41450, ευπάθεια στον έλεγχο ταυτότητας που επηρεάζει εκδόσεις πριν από την 4.2.
Άλλη ανακοίνωση καλύπτει τις CVE-2025-41451 και CVE-2025-41452 σε εκδόσεις πριν από την 4.3.1. Αυτές αφορούν δυνατότητες εκτέλεσης εντολών και παρέμβασης στη διαμόρφωση της διαδικτυακής υπηρεσίας μετά την απόκτηση πρόσβασης. Η εταιρεία παρέχει οδηγίες εγκατάστασης νεότερου λογισμικού. Πηγές: Danfoss — DSA-2025-03-01, DSA-2025-08-01.
Αυτές οι ανακοινώσεις τεκμηριώνουν υπαρκτές αδυναμίες συγκεκριμένων προϊόντων. Δεν αποδεικνύουν ότι χρησιμοποιήθηκαν στη συγκεκριμένη επίθεση. Στις πηγές που εξετάστηκαν έως τις 14 Οκτωβρίου δεν υπάρχει οριστική δημόσια τεχνική αποτίμηση που να συνδέει όλα τα περιστατικά με μία συγκεκριμένη ευπάθεια.
Αντίστοιχα, δεν τεκμηριώνεται από αυτές τις πηγές η ταυτότητα των δραστών. Η απόδοση ευθύνης σε κάποια ομάδα ή κράτος θα ήταν πρόωρη.
Γιατί πρόκειται για ασφάλεια OT
Οι ψυκτικές εγκαταστάσεις ανήκουν στον χώρο της επιχειρησιακής τεχνολογίας, γνωστής ως OT. Πρόκειται για συστήματα που παρακολουθούν ή μεταβάλλουν φυσικές διεργασίες: θερμοκρασία, πίεση, κίνηση, παροχή ενέργειας.
Ο οδηγός του αμερικανικού NIST για την ασφάλεια OT τονίζει ότι η προστασία αυτών των συστημάτων πρέπει να λαμβάνει υπόψη ιδιαίτερες απαιτήσεις αξιοπιστίας, διαθεσιμότητας και φυσικής ασφάλειας. Μια επανεκκίνηση ή διακοπή που είναι αποδεκτή σε έναν υπολογιστή γραφείου μπορεί να μην είναι αποδεκτή σε μια εγκατάσταση συνεχούς λειτουργίας. Πηγή: NIST SP 800-82 Rev. 3.
Στο σούπερ μάρκετ, αυτό σημαίνει ότι η ψηφιακή αποκατάσταση και η λειτουργική αποκατάσταση πρέπει να εξετάζονται μαζί. Το να επανέλθει η πρόσβαση σε μια κονσόλα δεν αρκεί για να διαπιστωθεί ότι όλες οι ρυθμίσεις είναι σωστές ή ότι τα προϊόντα παρέμειναν στις απαιτούμενες συνθήκες.
Η περίπτωση δείχνει επίσης γιατί οι τεχνικοί πληροφορικής και οι τεχνικοί εγκαταστάσεων χρειάζονται κοινή εικόνα. Ο καθένας μπορεί να βλέπει μόνο ένα μέρος του ίδιου περιστατικού.
Μια επαναφορά δεν κλείνει την πόρτα
Η CERT-FR ζητά την κατάργηση της άμεσης διαδικτυακής έκθεσης των επηρεασμένων μονάδων. Για παραβιασμένο εξοπλισμό περιγράφει διαδικασία επαναφοράς και επαναρύθμισης, με απομακρυσμένη πρόσβαση μόνο μέσω ασφαλούς VPN ή προστατευμένου δικτύου και εφαρμογή των συστάσεων του κατασκευαστή.
Ιδιαίτερη βαρύτητα έχει η προειδοποίηση για παλαιό εξοπλισμό που δεν λαμβάνει πλέον διορθώσεις ασφαλείας. Μια εργοστασιακή επαναφορά από μόνη της δεν διορθώνει την ευπάθεια. Αν η συσκευή παραμείνει εκτεθειμένη, μπορεί να παραβιαστεί ξανά.
Οι παρεμβάσεις αυτές χρειάζονται συντονισμό με τον υπεύθυνο της ψυκτικής εγκατάστασης. Η ίδια η CERT-FR επισημαίνει ότι πρέπει να ελεγχθούν οι συμβατικές προϋποθέσεις πριν διακοπεί η αποστολή δεδομένων στον πάροχο τεχνικής υποστήριξης.
Το κρίσιμο ερώτημα είναι ποιος έχει τον έλεγχο
Για τις επιχειρήσεις λιανικής, το περιστατικό αναδεικνύει ένα οργανωτικό κενό που αξίζει να εξετάσουν: ποιος γνωρίζει τις συσκευές, ποιος ενημερώνει το λογισμικό και ποιος εγκρίνει την απομακρυσμένη πρόσβαση;
Ένας εξωτερικός συνεργάτης μπορεί να συντηρεί τον εξοπλισμό, ενώ διαφορετική ομάδα διαχειρίζεται το δίκτυο. Αν οι ευθύνες δεν συνδέονται, μια κονσόλα μπορεί να παραμένει εκτεθειμένη χωρίς να υπάρχει σαφής εικόνα του κινδύνου.
Η επίθεση στη Γαλλία δίνει μια πολύ συγκεκριμένη διάσταση στην κυβερνοασφάλεια. Η προστασία ενός λογαριασμού διαχειριστή ή μιας δικτυακής σύνδεσης μπορεί να καθορίσει αν ένα κατάστημα θα διατηρήσει το εμπόρευμά του. Η ασφάλεια των συνδεδεμένων εγκαταστάσεων αποτελεί μέρος της ίδιας της λειτουργίας τους.
Πηγές
- Associated Press — Cyberattacks hit European supermarket chains and disrupt refrigeration systems.
- CERT-FR — Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération, ενημέρωση 13 Οκτωβρίου 2026.
- BleepingComputer — Cyberattack shuts down refrigerators at French supermarkets.
- Le Monde — After Danfoss, hackers strike other refrigeration systems used in France.
- Danfoss — Security advisory DSA-2025-03-01.
- Danfoss — Security advisory DSA-2025-08-01.
- Claroty Team82 — Freeze the Controller, Defrost the Food.
- NIST — Guide to Operational Technology Security, SP 800-82 Rev. 3.